
开始之前
只从 uurly.io 上你的账户页面下载 Uurly。那里的每个文件都有 SHA-256 指纹;核对它只需一分钟,就能确认文件与我们发布的完全一致。
Uurly 尚未获得 Apple 或 Microsoft 的签名,因此首次打开时你的电脑会警告一次。以下步骤展示你会看到什么以及该点击什么。你只需要做一次。
Mac
适用于 macOS 13(Ventura)或更新版本。为你的 Mac 选择对应的文件:Apple silicon(M1 及更新)或 Intel。不确定?Apple 菜单 → 关于本机会显示芯片。
01把 Uurly 拖到“应用程序”
打开下载的文件(以 .dmg 结尾)。会打开一个窗口,里面有 Uurly 应用和“应用程序”文件夹。把 Uurly 拖到“应用程序”上,然后关闭窗口。
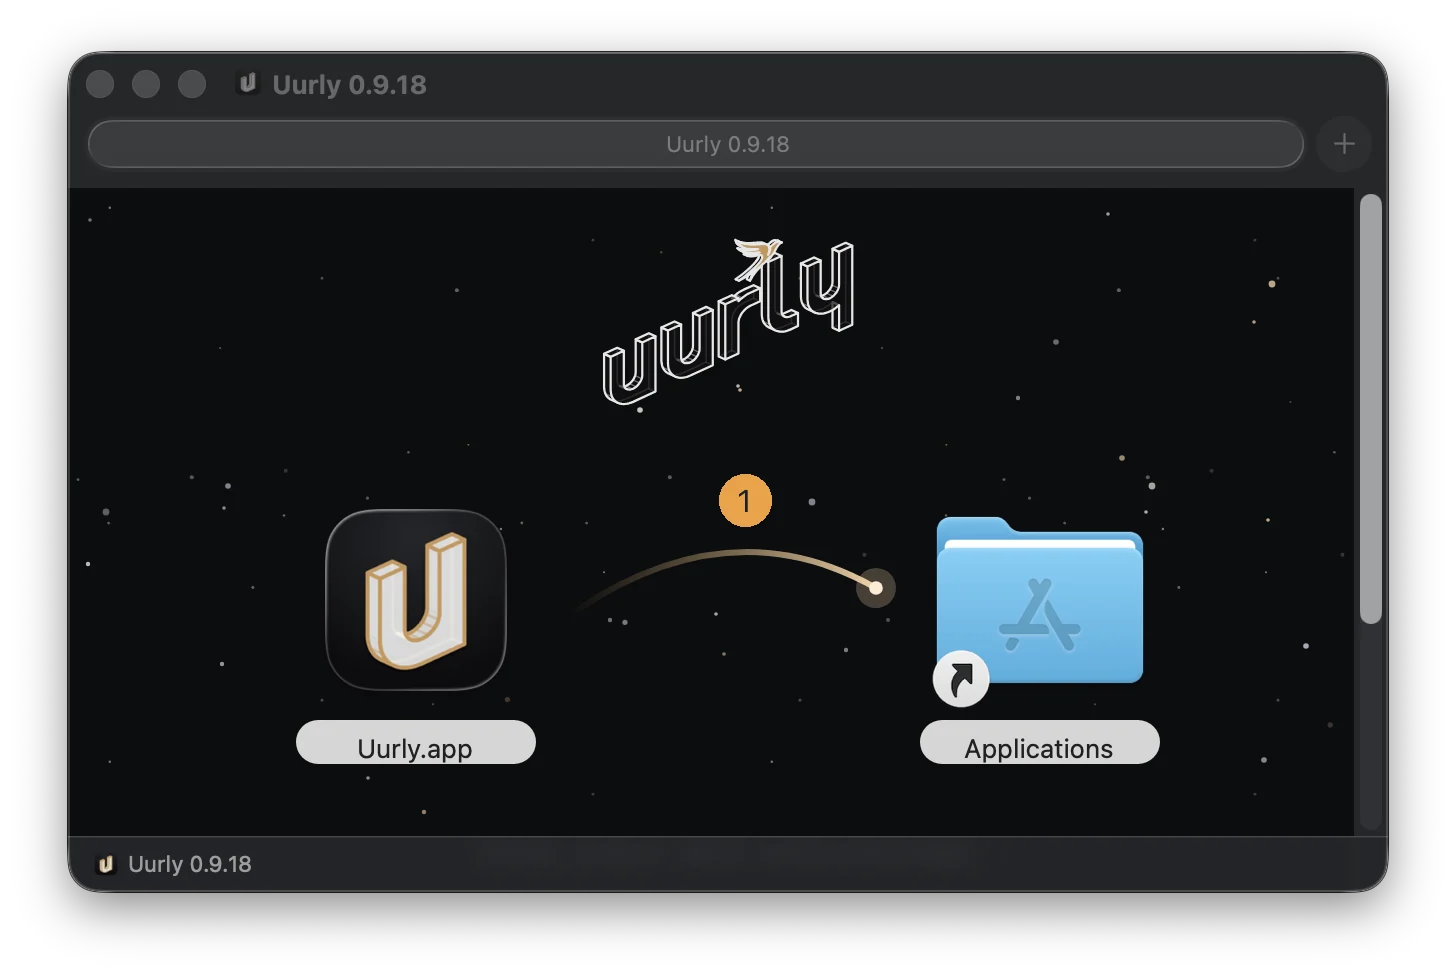
02打开 Uurly 并点击“完成”
从“应用程序”中打开 Uurly。macOS 会提示无法验证该应用。点击完成。蓝色按钮是移到废纸篓(部分 Mac 上为移到垃圾桶):不要点击它。
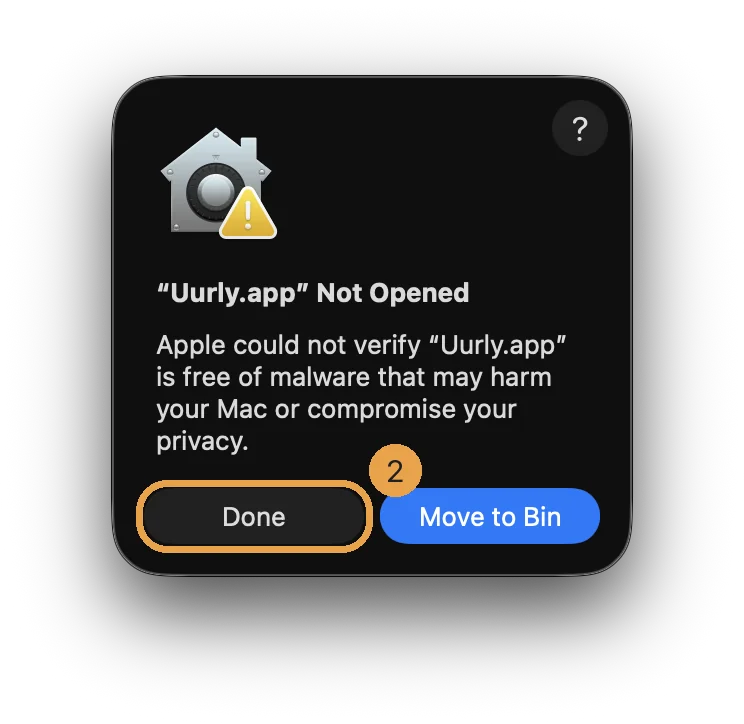
03在“隐私与安全性”中允许
打开系统设置 → 隐私与安全性,向下滚动到安全性。在“Uurly.app”已被阻止以保护你的 Mac旁边,点击仍要打开。
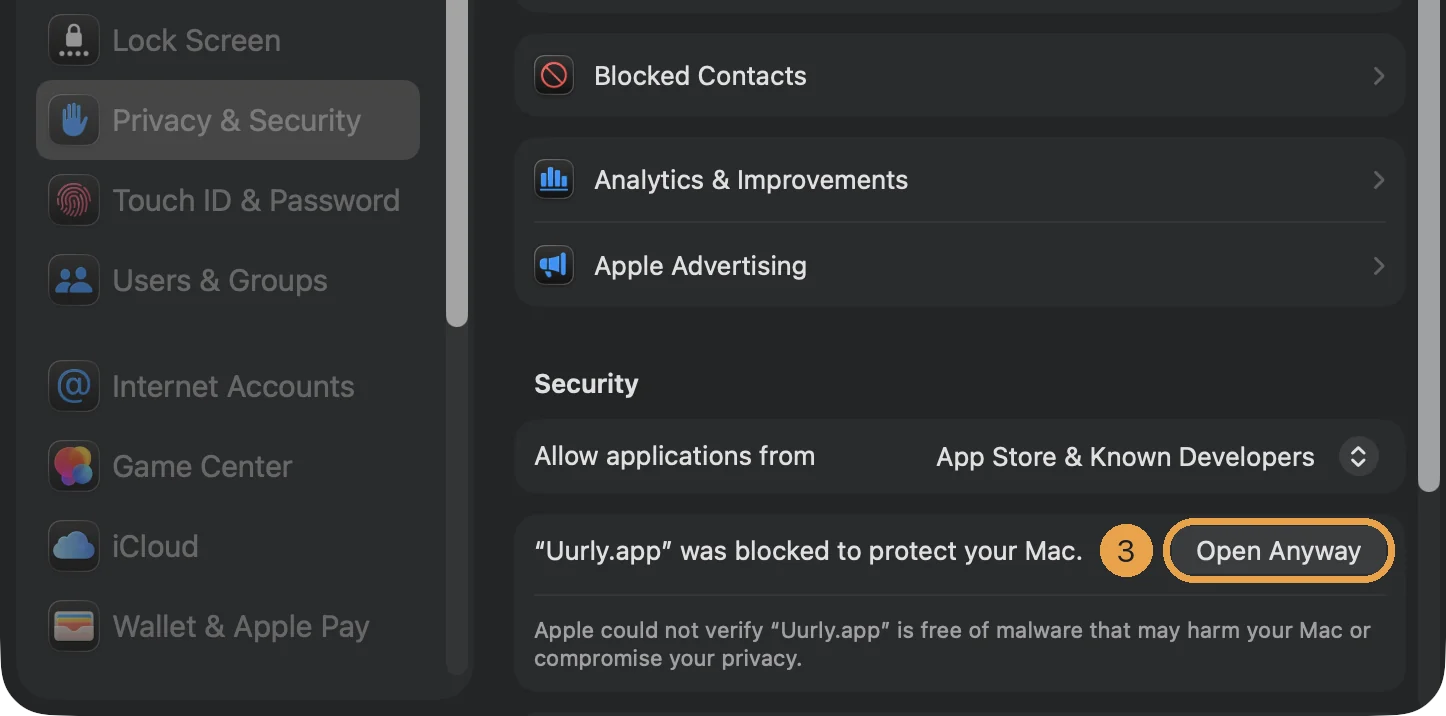
看不到“仍要打开”?它会在第 2 步之后显示约一小时。如果它消失了,请再从“应用程序”中打开一次 Uurly,点击“完成”,然后再看一次。
04用 Touch ID 或密码确认
macOS 会再询问一次。点击仍要打开,并用 Touch ID 或你的 Mac 密码确认。Uurly 会打开,此后它会像其他应用一样正常打开。
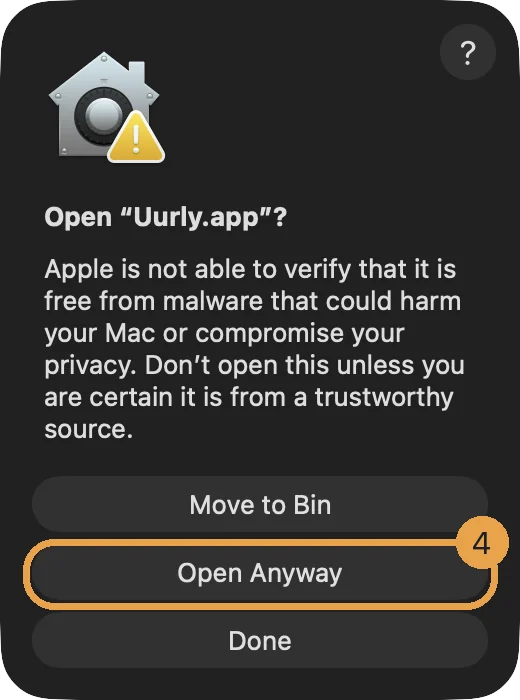
05Uurly 请求时允许使用钥匙串
Uurly 第一次打开你的钱包时,macOS 会询问是否允许 Uurly 使用其钥匙串项目。输入你的 Mac 密码并选择始终允许。如果选择“拒绝”,在你允许之前 Uurly 无法打开你的钱包。
macOS 13 或 14?在这些版本上,你也可以在“应用程序”中按住 Control 键点按 Uurly,选择打开,然后再次选择打开。从 macOS 15 起,只有上面的“隐私与安全性”方法有效。
Windows
适用于 Windows 10 和 11,64 位。
01打开安装文件
打开下载的文件。它的文件名以 Uurly 开头,以 setup.exe 结尾。
02点击“更多信息”,然后点击“仍要运行”
Windows 会显示蓝色的Windows 已保护你的电脑界面。点击更多信息;界面随后会显示文件名和未知发布者。点击仍要运行。
03按照安装程序操作
依次点击完成安装程序。从“开始”菜单或桌面快捷方式启动 Uurly。
Linux
即将推出。Linux 下载很快就会在你的账户页面上开放。以下是届时的安装步骤。
适用于 Ubuntu 22.04 或更新版本、Debian 12 或更新版本、Linux Mint 21 或更新版本、Fedora 36 或更新版本以及类似的发行版。Uurly 以 AppImage 形式提供:一个无需进行系统级安装即可运行的文件。根据你的处理器选择文件:Intel 和 AMD 选 x86_64,ARM 选 aarch64。不确定?在终端中运行 uname -m。
01把 AppImage 放到你自己的文件夹中
把文件移到你拥有的文件夹,例如 ~/Applications。Uurly 通过替换这个文件来自我更新,所以不要把它放在你会清理的“下载”文件夹中,也不要放在 /opt 等系统文件夹中。
mkdir -p ~/Applications && mv ~/Downloads/Uurly-*.AppImage ~/Applications/
02允许文件运行
在文件管理器中:右键点击 AppImage → 属性 → 允许作为程序执行文件。或者在终端中:chmod +x ~/Applications/Uurly-*.AppImage。
03打开 Uurly
双击 AppImage,或从终端启动:~/Applications/Uurly-*.AppImage。你的钱包和设置存储在 ~/.local/share/Uurly 中,只有你的用户可以读取。
无法启动?AppImage 需要 FUSE 2。Ubuntu 22.04 和 Debian:sudo apt install libfuse2。Ubuntu 24.04 及更新版本:sudo apt install libfuse2t64。Fedora:sudo dnf install fuse-libs。Arch:sudo pacman -S fuse2。
应用密码和密钥。Uurly 把它的密钥保存在你的桌面密钥环中(GNOME Keyring 或 KWallet),也就是你的浏览器保存密码的地方。密钥环必须在运行且已解锁,正常登录桌面时就是如此。
菜单项?AppImage 不会自动添加到你的应用菜单中。Gear Lever 或 AppImageLauncher 等工具可以为你添加;没有菜单项 Uurly 也能正常运行。在 GNOME 上,只有安装 AppIndicator 扩展后才会显示托盘图标。
核对你的下载
你的账户页面会在每个文件旁显示 SHA-256 指纹。计算你下载的文件的指纹并进行比对:必须逐字符一致。如果不一致,请不要打开该文件,并告诉我们。
- Mac,在终端中:
shasum -a 256 ~/Downloads/Uurly-*.dmg - Windows,在 PowerShell 中:
Get-FileHash $env:USERPROFILE\Downloads\Uurly-*-setup.exe - Linux,在终端中:
sha256sum ~/Downloads/Uurly-*.AppImage
请使用你实际下载的文件名。从 Uurly 内部安装的更新会自动为你核验。
从你的账户下载 Uurly
在 uurly.io 上登录,即可下载适用于 Mac 或 Windows 的 Uurly,并查看每个文件的指纹。Linux 下载即将开放。
FAQ
为什么我的电脑会对 Uurly 发出警告?
Uurly 使用自己的证书签名,尚未使用 Apple 或 Microsoft 的证书。你的电脑只认可 Apple 和 Microsoft 担保的发布者,所以首次打开应用时会要求你确认。
点击“仍要打开”或“仍要运行”安全吗?
仅当文件是从 uurly.io 上你的账户页面下载、且其 SHA-256 指纹与页面上显示的一致时才安全。指纹一致意味着该文件与我们发布的完全相同。
每次更新都要再做一遍吗?
不用。你只需要做一次。之后的版本会通过 Uurly 内置的更新程序获取,它会在安装前核验每次更新的指纹和签名。
我不小心点了“移到废纸篓”。现在怎么办?
从你的账户页面重新下载 Uurly,把它拖到“应用程序”,然后从第 2 步重新开始。你的任何东西都没有丢失。
Linux AppImage 无法启动。我该怎么办?
检查文件是否被允许运行(chmod +x,或 属性 → 允许作为程序执行文件)。然后安装 FUSE 2:Ubuntu 22.04 和 Debian 上为 sudo apt install libfuse2,Ubuntu 24.04 及更新版本上为 libfuse2t64,Fedora 上为 fuse-libs,Arch 上为 fuse2。

 Linux